Bestes VPN für Linux 2026: drei Clients, die sich wie Linux-Software verhalten
Die kurze Antwort: Unter Linux nehmen Sie Proton VPN, wenn Sie eine gepflegte GUI und CLI aus dem eigenen Repository des Anbieters, quelloffene Apps und einen kostenlosen Tarif ohne Datenlimit wollen. Nehmen Sie Mullvad, wenn Sie einen Festpreis zahlen möchten, ohne eine E-Mail-Adresse anzugeben, und kein Port-Forwarding brauchen. Nehmen Sie NordVPN, wenn Sie einen ausgereiften Alltagsclient mit GUI und Extras wie Double VPN wollen und ein Abonnement akzeptieren, das sich zu einem höheren Preis als in der ersten Laufzeit verlängert. Alle drei liefern .deb- und .rpm-Pakete aus ihren eigenen Repositories, womit Ubuntu, Mint, Debian und Fedora abgedeckt sind. Keiner der drei bietet ein offizielles Arch-Paket: Laut Protons eigener Support-Seite werden App und CLI für Arch von einem Community-Mitwirkenden gepflegt, die anderen beiden setzen auf Community-Builds aus dem AUR.
Die meisten Listen zum Thema „bestes VPN für Linux” sind Windows-Tests mit einem angeklebten Linux-Absatz. Sie bewerten Serverzahlen und Streaming-Freischaltungen, und die sagen nichts darüber aus, ob der Client den Datenverkehr noch blockiert, nachdem Ihr Laptop aus dem Ruhezustand aufgewacht ist. Dieser Leitfaden betrachtet ausschließlich, was ein VPN auf einem Linux-Rechner tut: wie es sich installiert, was es mit Ihrer Routing-Tabelle und Ihrer Firewall macht, welche Rechte es braucht und was passiert, wenn der Tunnel abreißt. Die Angaben zu den einzelnen Anbietern wurden am 17. Oktober 2026 anhand der Seiten und Quellcode-Repositories der Anbieter selbst geprüft.
Worauf es bei einem Linux-VPN-Client wirklich ankommt
Fünf Dinge unterscheiden ein VPN, das unter Linux funktioniert, von einem, das lediglich eine Linux-Downloadseite hat.
Ein echtes Paket aus einem echten Repository. Ein .deb oder .rpm aus dem signierten Repository des Anbieters wird mit apt oder dnf aktualisiert wie alles andere auf dem System. Ein Tarball mit Shell-Skript wird das nicht, und er veraltet genau an dem Tag, an dem ein Kernel-Update ihn kaputt macht.
Ein Kill Switch in der Firewall, nicht in der App. Wenn der Tunnel abreißt, ist der einzige verlässliche Weg, entweichenden Datenverkehr zu stoppen, eine Firewall-Regel (nftables oder iptables), die alles abweist, was nicht über die VPN-Schnittstelle läuft. Ein Client, der seine eigene Verbindung beobachtet und aus dem Userspace heraus „pausiert”, verliert dieses Wettrennen jedes Mal. Unsere Seite darüber, was ein VPN-Kill-Switch tut, erklärt den Unterschied und wie Sie ihn in zwei Minuten testen.
Kein Root zur Laufzeit. Der Daemon braucht Rechte, um Routen zu ändern; das, was Sie anklicken oder eintippen, sollte sie nicht brauchen. Ein Client, der bei jedem Verbindungsaufbau nach sudo fragt, ist entweder faul oder schlecht entworfen, und in beiden Fällen vergrößert das, was ein Fehler im Client anrichten kann.
Eine skriptfähige CLI. Der halbe Sinn von Linux ist, dass Sie Dinge miteinander verbinden können. Ein Client ohne Kommandozeile kann nicht von einer systemd-Unit gestartet, nicht von einem Skript geprüft und auf einer Headless-Maschine überhaupt nicht verwendet werden.
Quelloffener Client-Code. Sie geben diesem Programm das Recht, Ihre Routing-Tabelle und Ihre Firewall umzuschreiben. Sie sollten es lesen können, und die Auditoren, die der Anbieter bezahlt, ebenso.
Preis, Gerichtsstand und Protokollierungsrichtlinie sind ebenfalls wichtig, aber sie sind auf jeder Plattform wichtig. Die fünf Punkte oben sind die Linux-spezifischen, und genau dort unterscheiden sich die drei Anbieter unten.
Der Vergleich auf einen Blick
| Proton VPN | Mullvad | NordVPN | |
|---|---|---|---|
| Offizielle Pakete | .deb, .rpm (GUI und CLI) | .deb, .rpm (GUI) | .deb, .rpm (CLI, GUI) |
| Vom Anbieter genannte Distributionen | Debian, Ubuntu, Fedora; Arch über ein Community-Paket | Ubuntu 24.04+, Debian 12+, Fedora 43+ | Debian/Ubuntu- und Fedora/RHEL-Familien |
| Arch Linux | Offizielle CLI | Community-Paket im AUR | Community-Paket im AUR |
| Kill Switch | Ja, plus permanenter Modus (always-on) | Ja, erweiterter Kill Switch | Ja, Firewall-basiert mit nftables |
| Läuft ohne sudo | Ja, GUI und CLI | Ja, der Daemon übernimmt die Rechte | Ja, der Daemon übernimmt die Rechte |
| Quellcode des Clients | Open Source | Open Source, App im November 2024 von X41 auditiert | CLI quelloffen auf GitHub (Release 5.4.1, 13. Oktober 2026) |
| Kostenloser Tarif | Ja, ohne Datenlimit, 10 Länder, 1 Gerät | Nein | Nein |
| Konto | E-Mail-Adresse | Nur Kontonummer, keine E-Mail | E-Mail-Adresse |
| Preismodell | Monatlich, 1 Jahr, 2 Jahre, günstiger bei längerer Laufzeit | Pauschal 5 EUR pro Monat bei jeder Laufzeit, keine Rabattaktionen, 10 Prozent Nachlass bei Krypto | Mehrjahresrabatt, höherer Preis bei Verlängerung |
| Port-Forwarding | Ja (kostenpflichtig) | Nein, entfernt | Nein |
| Gerichtsstand | Schweiz | Schweden | Panama |
Die Tabelle verschweigt eines, das klar gesagt werden sollte: Alle drei erledigen den schwierigen Teil korrekt. Alle installieren sich aus einem Repository, alle setzen den Kill Switch in der Firewall um, und keiner zwingt Sie, den nutzerseitigen Teil als Root auszuführen. Die Unterschiede liegen im Preismodell, in dem, was das Konto über Sie weiß, und in den Extras.
1. Proton VPN: die beste Standardwahl und die einzige ernsthafte kostenlose Option
Proton veröffentlicht eine GUI-App und eine CLI für Debian, Ubuntu und Fedora; unter Arch stammen beide aus einem Paket, das laut Proton von einem Community-Mitwirkenden gepflegt wird (protonvpn.com, geprüft am 17. Oktober 2026). Beide installieren sich aus Protons eigenem Repository und beide laufen ohne sudo. Die GUI enthält den Kill Switch, einen permanenten Kill Switch, der auch über Neustarts hinweg erzwungen bleibt, NetShield-DNS-Filterung, Secure-Core-Routing über zwei Server, benutzerdefiniertes DNS, Port-Forwarding und volle IPv6-Unterstützung. Die Apps sind quelloffen, und Protons No-Logs-Richtlinie wurde auditiert.
Der kostenlose Tarif ist das, was Proton zur vernünftigen ersten Empfehlung für Linux-Nutzer macht. Er hat kein Datenlimit und keine künstliche Geschwindigkeitsbremse jenseits einer „mittleren” Stufe, deckt ein Gerät gleichzeitig ab und wählt für Sie einen Server aus 10 Ländern. Das reicht, um im Hotel-WLAN so lange Sie wollen einen Tunnel mit Kill Switch zu fahren. Wenn Sie irgendwann ein bestimmtes Land, mehr Geräte oder die kostenpflichtigen Funktionen wollen, liegt der Upgrade-Pfad im selben Client.
Die ehrlichen Nachteile: Das Konto ist an eine E-Mail-Adresse gebunden, was Mullvad vollständig vermeidet. Die neuere CLI hinkt der GUI bei einigen Funktionen noch hinterher. Und der Schlagzeilenpreis auf der Preisseite ist der Zweijahrestarif; der Monatstarif ist deutlich höher, und nach den ersten zwei Jahren verlängert sich der Tarif jährlich zu einem anderen Betrag. Lesen Sie also die Fußnote, bevor Sie die Zahl auf dem großen Button für bare Münze nehmen.
Am besten für: alle, die einen Client für Desktop und Headless-Maschine wollen, Nutzer von Fedora oder Ubuntu, die eine GUI möchten, und alle, die kostenlos anfangen und später entscheiden wollen.
2. Mullvad: Festpreis zahlen, keine E-Mail angeben, den Quellcode lesen
Mullvad tut drei Dinge, die sonst niemand auf dieser Liste tut. Es verlangt 5 EUR pro Monat, egal bei welcher Laufzeit, inklusive Mehrwertsteuer, ohne Einstiegspreise und ohne Rabattaktionen, und der Anbieter sagt das auf seiner Preisseite auch so. Es gibt Ihnen eine Kontonummer statt eines Kontos, es gibt also keine E-Mail-Adresse, kein Zurücksetzen des Passworts und nichts, was man phishen könnte. Und es akzeptiert Bargeld im Umschlag, Monero und Bitcoin, mit 10 Prozent Nachlass für Kryptowährungen wegen der niedrigeren Gebühren.
Die Linux-App ist eine GUI, quelloffen, mit .deb und .rpm aus Mullvads Repository. Der Anbieter nennt Unterstützung für Ubuntu 24.04 und neuer, Debian 12 und neuer sowie Fedora 43 und neuer, ausschließlich 64-Bit, mit ARM64-Builds dazu. Sie hat einen erweiterten Kill Switch, Split-Tunneling, Multihop, Shadowsocks-Verschleierung und automatische Rotation der WireGuard-Schlüssel. Die App wurde zuletzt im November 2024 von X41 D-Sec auditiert, und der Bericht ist öffentlich. Bis zu fünf Geräte pro Konto.
Die ehrlichen Nachteile: Es gibt keinen kostenlosen Tarif, kein Port-Forwarding (Mullvad hat es entfernt), und Arch-Nutzer bekommen ein Community-Paket aus dem AUR statt eines offiziellen. Auch der Festpreis hat zwei Seiten. Über zwei Jahre liegt er über den rabattierten Zweijahrestarifen der beiden anderen, und über einen Monat liegt er unter deren Monatstarifen.
Am besten für: Menschen, deren Bedrohungsmodell die Kundendatenbank des VPN-Anbieters selbst einschließt, alle, die sich weigern, eine E-Mail-Adresse herauszugeben, und alle, die die Preisspielchen bei Abonnements satt haben. Mullvad hat kein Affiliate-Programm, diese Empfehlung bringt uns also nichts ein.
3. NordVPN: ein ausgereifter Alltagsclient, jetzt mit Linux-GUI
Jahrelang bedeutete NordVPN unter Linux einen Kommandozeilen-Client und sonst nichts. Seit 2025 gibt es auch eine grafische App, und die CLI, auf der sie aufsetzt, ist unter einer Open-Source-Lizenz auf GitHub veröffentlicht, wo das Release-Protokoll öffentlich ist. Das jüngste Release zum Zeitpunkt des Schreibens ist 5.4.1 vom 13. Oktober 2026, das unter anderem DNSSEC auf den Resolvern von NordVPN automatisch abschaltet, weil diese es nicht unterstützen. Dieser Detailgrad in einem Changelog ist ein gutes Zeichen.
Technisch ist der Client für Linux gut gebaut: Er steuert WireGuard (unter dem Namen NordLynx) und OpenVPN, verwaltet die Firewall mit nftables, setzt Routen über Netlink und konfiguriert DNS über systemd-resolved, resolvconf oder NetworkManager, je nachdem, was das System verwendet. Der Kill Switch ist eine Firewall-Regel, kein Userspace-Wachhund. Threat Protection, Double VPN, Onion over VPN und Post-Quanten-Schlüsselaustausch sind unter Linux verfügbar. Meshnet, die Funktion für Verbindungen von Gerät zu Gerät, war beim Start der GUI nur in der CLI verfügbar, und wir konnten nicht bestätigen, dass sie seitdem in der GUI angekommen ist.
Die ehrlichen Nachteile: Es ist das am aggressivsten vermarktete der drei, und die Preisgestaltung spiegelt das wider. Der niedrige beworbene Preis ist ein Mehrjahrestarif, der sich zu einem höheren verlängert. Behandeln Sie die Zahl für die erste Laufzeit also als Aktion, nicht als Preis. Es gibt keinen kostenlosen Tarif, und die Arch-Unterstützung ist ein Community-Paket aus dem AUR. Das Unternehmen sitzt in Panama, wo es keine gesetzliche Pflicht zur Vorratsdatenspeicherung gibt, wo Sie aber auch weit von jeder Aufsichtsbehörde entfernt sind, falls etwas schiefgeht.
Am besten für: Menschen, die die ausgereifteste GUI und das breiteste Servernetz unter Linux wollen und gern eine Kalendererinnerung für das Verlängerungsdatum setzen.
Welches für Ihre Distribution
Ubuntu und Linux Mint. Alle drei funktionieren auf Anhieb: Mint ist unter der Haube Ubuntu, also gilt jedes .deb-Repository oben. Proton gibt Ihnen eine GUI und einen kostenlosen Tarif, Mullvad Anonymität beim Kauf, NordVPN die geschmeidigste GUI. Wenn Sie ein Mint-Release verwenden, das älter als die Basis Ubuntu 24.04 ist, prüfen Sie zuerst Mullvads Mindestversion.
Fedora. Alle drei veröffentlichen .rpm-Pakete. Mullvad nennt Fedora 43 und neuer, ein älteres Fedora braucht also zuerst ein Upgrade. Die Repositories von Proton und NordVPN folgen den Fedora-Releases ohne genannte Mindestversion.
Debian. Mullvad verlangt Debian 12 oder neuer. Protons GUI und CLI führen Debian beide offiziell auf. Das Repository von NordVPN wird mit Ubuntu geteilt.
Arch und Ableger. Protons CLI ist der einzige Client auf dieser Seite mit offizieller Arch-Unterstützung. Mullvad und NordVPN sind beide als von der Community gepflegte Pakete im AUR verfügbar, was bedeutet, dass jemand, der nicht der Anbieter ist, das Programm baut, das Ihre Firewall umschreibt. Wenn Sie das stört, und das sollte es, wenn Sie unseren Beitrag zur Sicherheit des AUR gelesen haben, sind Protons CLI oder eine reine WireGuard-Konfiguration von einem der drei Anbieter der sauberere Weg.
Headless-Server und Raspberry Pi. Verwenden Sie die CLI, nicht die GUI. Protons CLI und NordVPNs CLI laufen beide auf einer Maschine ohne Desktop. Mullvad veröffentlicht ARM64-Pakete und WireGuard-Konfigurationsdateien, die auf jedem Pi mit 64-Bit-System ganz ohne Client funktionieren.
Der Zwei-Minuten-Test nach der Installation, bei jedem der drei
Machen Sie das, bevor Sie dem Programm vertrauen, bei jedem Anbieter.
# 1. Note your real address, then connect.
curl -4 https://ifconfig.me ; echo
# 2. Turn the kill switch on in the client, then pull the tunnel down the hard way.
sudo ip link set dev wg0 down 2>/dev/null || sudo ip link set dev proton0 down 2>/dev/null
# 3. This must now FAIL. If it prints your real address, the kill switch is decorative.
curl -4 --max-time 5 https://ifconfig.me ; echo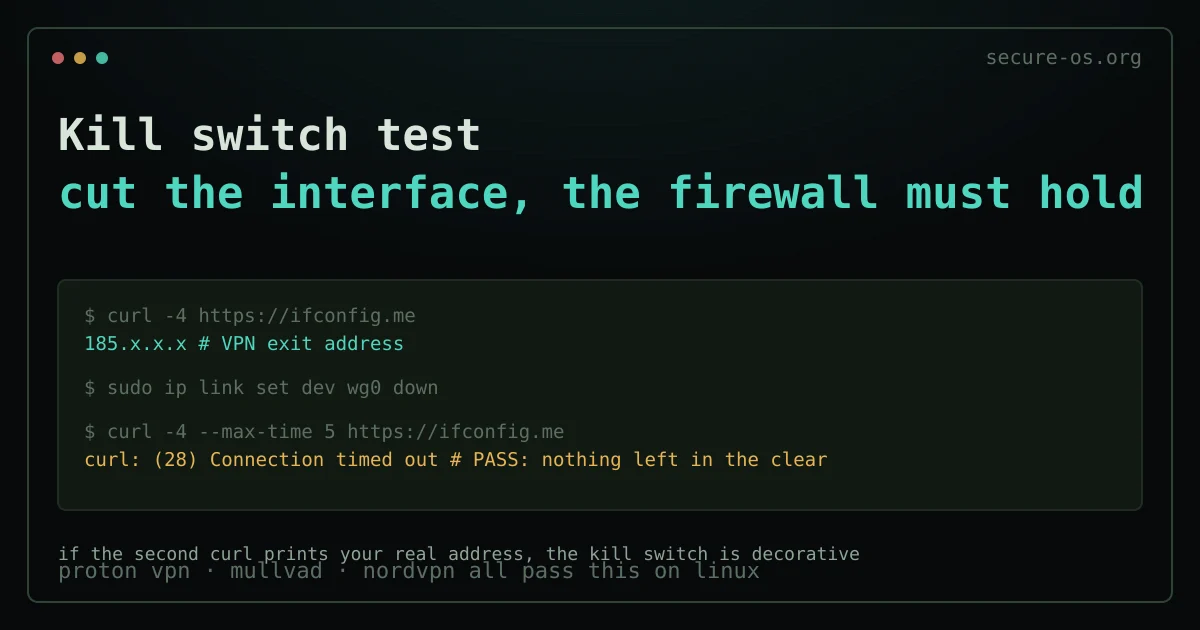
Der Name der Schnittstelle unterscheidet sich je nach Client (wg0, proton0, nordlynx oder ähnlich); ip link listet sie auf. Bringen Sie den Tunnel danach über den Client wieder hoch. Der Sinn des Tests ist, dass der Client nicht mitentscheiden durfte: Sie haben ihm die Schnittstelle unter den Füßen weggezogen, und die Firewall hat trotzdem gehalten. Ein Client, der diesen Test nicht besteht, liefert nicht, wofür Sie bezahlt haben, und keine Serverzahl ändert daran etwas.
Prüfen Sie außerdem, was Ihr DNS tut. Ein Tunnel, an dem DNS-Anfragen vorbeisickern, liefert Ihrem Provider die Liste der Seiten, die Sie besuchen, obwohl jede Seite durch das VPN geladen wurde.
Was ein VPN unter Linux nicht tut
Das ist unter Linux wichtiger als anderswo, weil Linux-Nutzer dazu neigen anzunehmen, das Betriebssystem erledige die Datenschutzarbeit bereits. Tut es nicht, und das VPN auch nicht.
Ein VPN verlagert das Vertrauen von Ihrem Provider auf den VPN-Betreiber; es beseitigt es nicht. Es tut nichts gegen Browser-Fingerprinting, das Sie anhand der Eigenschaften Ihres Rechners identifiziert, unabhängig von Ihrer Adresse. Es macht einen beschlagnahmten Laptop nicht sicher; das tut die vollständige Festplattenverschlüsselung. Und es ist kein Tor: Wenn Ihr Problem darin besteht, überhaupt identifiziert zu werden, und nicht darin, von Ihrem Provider identifiziert zu werden, erklärt der Tor-Beitrag, warum das unterschiedliche Werkzeuge sind.
Wählen Sie ein VPN für das, was es ist: ein verschlüsselter Tunnel zu einem Server, der in Ihrem Namen spricht. Unter Linux ist die einzige Frage, ob der Client, der das erledigt, sauber gebaut ist, und das sind alle drei oben.
FAQ
Was ist das beste kostenlose VPN für Linux?
Der kostenlose Tarif von Proton VPN. Er nutzt denselben quelloffenen Linux-Client wie der kostenpflichtige Tarif, mit Kill Switch, ohne Datenlimit und ohne künstliche Geschwindigkeitsbremse jenseits einer mittleren Stufe, auf einem Gerät gleichzeitig, mit einem für Sie gewählten Server aus 10 Ländern. Die anderen kostenlosen VPNs, die Sie für Linux finden, haben entweder ein Datenlimit, sind nicht quelloffen oder finanzieren sich durch den Verkauf dessen, was sie sehen.
Funktioniert NordVPN unter Linux?
Ja. NordVPN veröffentlicht einen quelloffenen Kommandozeilen-Client für Debian, Ubuntu, Fedora und Distributionen der RHEL-Familie und seit 2025 auch eine grafische App. Der Client verwaltet die Firewall mit nftables und unterstützt unter Linux NordLynx (WireGuard), OpenVPN, den Kill Switch, Threat Protection und Double VPN.
Welches VPN funktioniert am besten unter Arch Linux?
Die CLI von Proton VPN ist der einzige Client auf dieser Seite mit offizieller Unterstützung für Arch Linux. Mullvad und NordVPN lassen sich als Community-Pakete aus dem AUR installieren. Wenn Sie lieber keinen von der Community gebauten Firewall-Manager ausführen möchten: Alle drei Anbieter lassen Sie reine WireGuard-Konfigurationen exportieren, die mit dem Standardpaket wireguard-tools funktionieren.
Ist ein VPN unter Linux überhaupt nötig?
Nicht gegen Malware; davor schützt ein VPN nicht. Nötig ist es in Netzen, die Sie nicht kontrollieren, etwa im Hotel- und Flughafen-WLAN, und nützlich immer dann, wenn die Partei, die Ihre Ziele nicht sehen soll, Ihr eigener Internetanbieter ist. Für alles andere ist das richtige Werkzeug meist etwas anderes als ein VPN.
Kann ich einfach WireGuard ohne VPN-App verwenden?
Ja, und auf einem Server ist das oft die bessere Wahl. Alle drei Anbieter lassen Sie WireGuard-Konfigurationsdateien herunterladen und mit wg-quick verwenden. Sie verlieren den automatischen Kill Switch, den Serverwechsel und die DNS-Filterung, die der Client bietet, und müssen die Firewall-Regel daher selbst schreiben. Unser Vergleich WireGuard gegen OpenVPN beschreibt, was Sie gewinnen und was Sie verlieren.